Maintenance prédictive IA : sécuriser une fab côté DSI/RSSI
Analyse de Eries Emmanuel Dianou · Maintenance, performance industrielle et transformation digitale
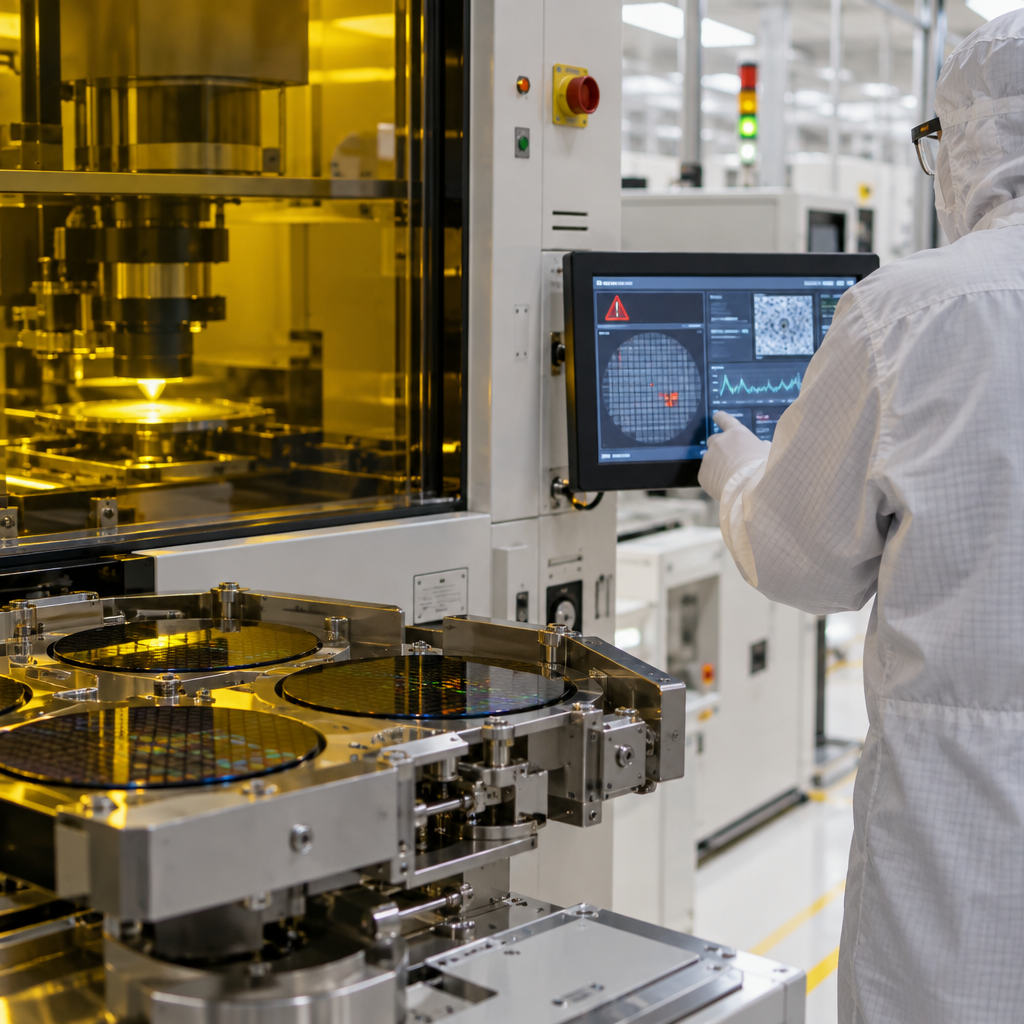
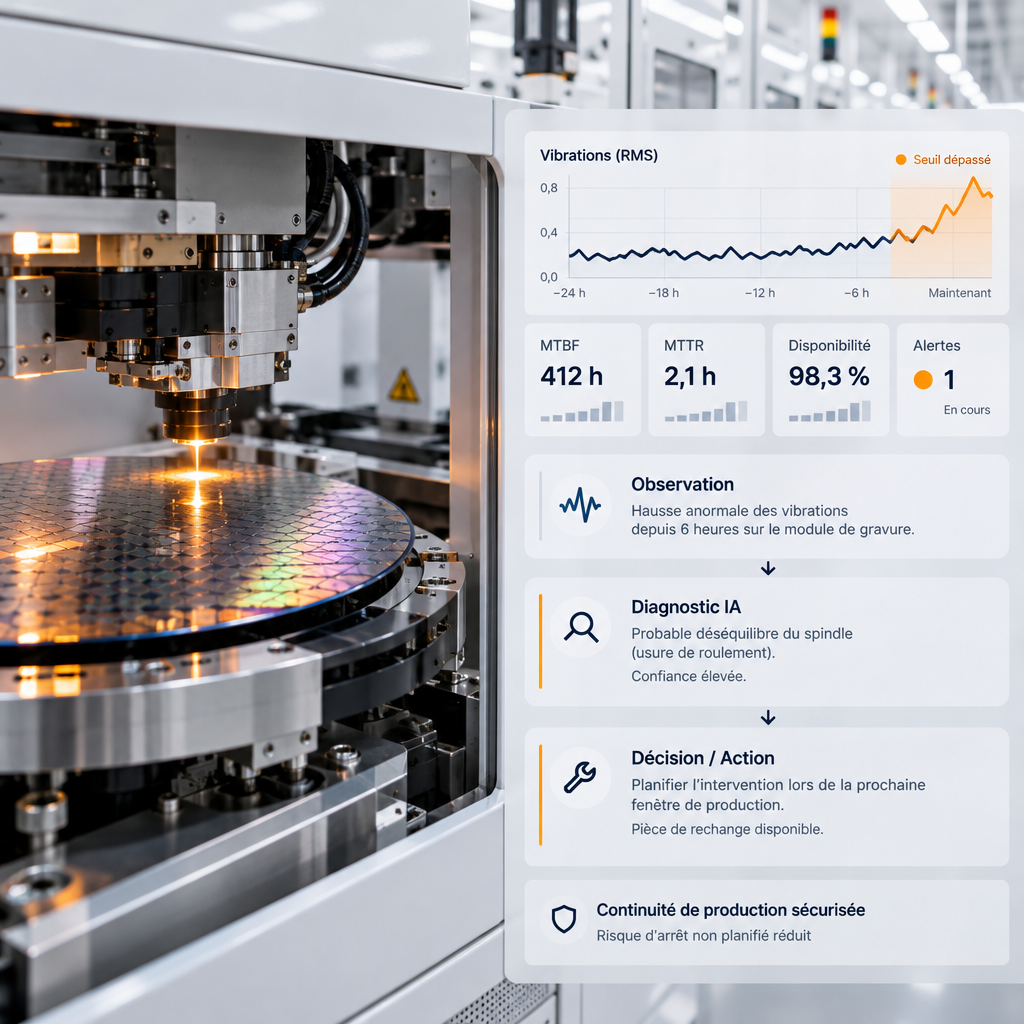
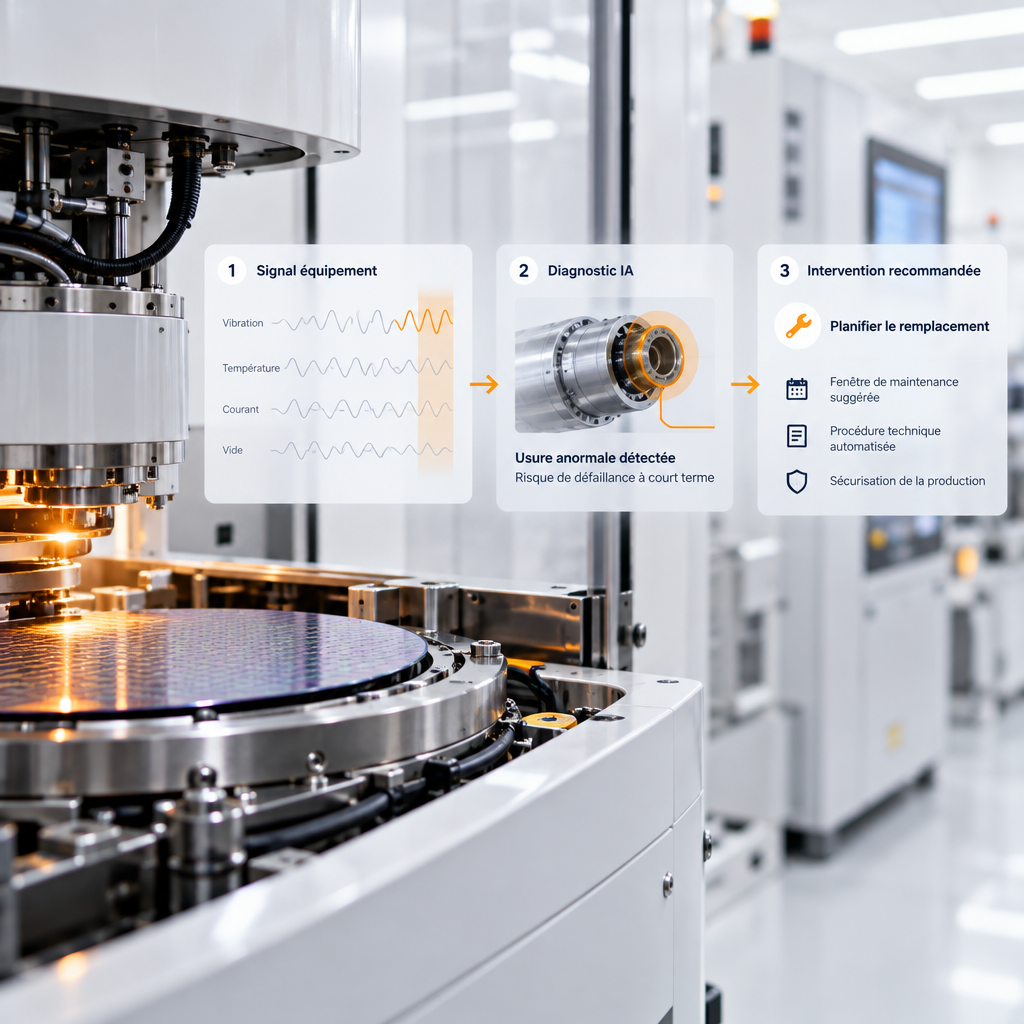
Pourquoi une pompe à vide finit-elle encore par immobiliser un équipement de lithographie alors que ses paramètres sont déjà enregistrés ?
La question revient naturellement chez les responsables maintenance : disposer de courbes ne signifie pas savoir quand intervenir. Dans une fab optique / semi-conducteurs, une dérive du vide sur un sous-ensemble concerné peut perturber une séquence de production de wafers, sans que les premières anomalies permettent immédiatement de distinguer usure, fuite ou changement de fonctionnement.
Pour la direction des systèmes d’information (DSI) et le responsable de la sécurité des systèmes d’information (RSSI), l’enjeu dépasse donc le choix d’un algorithme. Il faut rendre les données exploitables sans fragiliser l’environnement industriel, puis transformer un signal incertain en décision de maintenance défendable.
1. Prédire une dérive du vide, pas toutes les pannes
La maintenance prédictive IA, fondée sur l’intelligence artificielle, devient utile lorsqu’elle répond à une question délimitée : le comportement du groupe de pompage s’écarte-t-il de son fonctionnement habituel, dans des conditions comparables ?
Le périmètre doit rester précis.
Tous les équipements de lithographie n’ont pas la même architecture, et tous leurs sous-ensembles ne travaillent pas sous vide. Avant de parler modèle, il faut identifier avec le constructeur le circuit observé, ses limites de fonctionnement et les conséquences d’une dégradation sur la disponibilité de l’outil.
Dans une salle blanche ISO 3, classe de propreté particulaire définie par ISO 14644-1, ouvrir un équipement n’est pas un geste anodin. Selon l’implantation des composants et les procédures de la fab, l’intervention peut nécessiter consignation, précautions de contamination et contrôles avant remise en production.
Prédire ne consiste donc pas simplement à intervenir plus tôt. L’objectif est de choisir une fenêtre où le contrôle technique apporte davantage de sécurité que l’attente, sans déclencher inutilement une opération intrusive.
Cette classe de salle blanche ne certifie, à elle seule, ni la fiabilité de la pompe ni la cybersécurité de l’installation. Les critères de retour en service restent ceux du procédé, de l’équipement et des procédures applicables au site.
2. Avant le modèle, reconstruire un fonctionnement comparable
Une pression qui évolue n’annonce pas nécessairement une défaillance. Un changement de recette ou de phase du cycle peut expliquer une variation parfaitement normale.
Le premier travail consiste à associer les mesures au contexte de fonctionnement. Pression mesurée, durée de mise sous vide et paramètres disponibles sur le groupe de pompage deviennent interprétables lorsqu’ils sont rapprochés de l’état machine et des interventions récentes.
Des signaux limités, mais fiables
Commencez par les données déjà accessibles et autorisées par le constructeur. Ajouter un capteur n’a de sens que si une information indispensable manque et si son installation respecte les contraintes de l’équipement.
Il faut ensuite vérifier les unités, l’horodatage, les changements de configuration et les périodes sans mesure. Une horloge décalée peut faire attribuer une variation de pression à la mauvaise phase du cycle ; un remplacement de capteur non documenté peut ressembler à une rupture de comportement.
Ces contrôles paraissent modestes. Ils conditionnent pourtant toute la suite.
Une anomalie n’est pas encore un diagnostic
Sur une fab disposant de peu de défaillances documentées, commencer par une détection d’écarts au comportement normal est souvent plus réaliste qu’annoncer une durée de vie restante.
Le système peut signaler une mise sous vide progressivement plus lente, à conditions équivalentes. Il ne doit pas affirmer que la pompe est usée si une fuite ou un défaut de mesure reste plausible.
Le diagnostic différentiel appartient alors à une démarche de maintenance industrielle structurée : examiner les hypothèses, rechercher les indices discriminants et confirmer avant d’engager le remplacement.
3. Une architecture qui observe sans commander
Pour le RSSI, la question décisive est simple : par quel chemin les données sortent-elles de l’équipement, et que permet ce chemin dans le sens inverse ?
L’environnement OT, c’est-à-dire les technologies qui surveillent et pilotent le procédé industriel, ne doit pas devenir directement accessible depuis une plateforme analytique. Une fonction de prédiction n’a pas besoin, par défaut, d’écrire dans la commande machine.
Séparer acquisition, analyse et accès humain
Une architecture adaptée peut s’appuyer sur un collecteur validé, une zone intermédiaire cloisonnée et des échanges strictement autorisés. Le choix dépend des interfaces disponibles et des restrictions du constructeur, pas d’un schéma imposé à tous les équipements.
La lecture seule reste à vérifier techniquement. Une permission déclarée dans une application ne suffit pas si le compte ou le protocole conserve d’autres capacités.
Les accès de maintenance distante doivent être nominatifs, temporaires et journalisés, avec authentification renforcée au point d’accès compatible. Aucun compte partagé permanent ne devrait servir de raccourci pour faciliter le pilote.
Protéger aussi les informations de procédé
Les courbes peuvent révéler des cadences, des états de recette ou des caractéristiques sensibles de fabrication. Avant tout transfert hors du site, la DSI doit donc examiner la localisation du traitement, les sous-traitants, la rétention et les usages contractuellement autorisés.
Limiter les exports vaut mieux que tout copier. Un identifiant de contexte pseudonymisé peut parfois remplacer une recette détaillée, à condition de préserver l’information nécessaire à l’analyse.
Le référentiel IEC 62443 peut guider le cloisonnement et la maîtrise des accès industriels. Il ne dispense ni de l’analyse de risque locale ni de vérifier les obligations contractuelles et juridiques réellement applicables à la fab.
4. Cas hypothétique : un pompage plus lent avant l’alarme
Prenons une situation entièrement hypothétique : une fab implantée sur un site africain exploite un équipement de lithographie dont un sous-ensemble utilise un groupe de pompage surveillé. La zone de fabrication concernée est maintenue en salle blanche ISO 3.
L’alarme constructeur ne s’est pas déclenchée. Pourtant, sur des séquences comparables, le temps nécessaire pour atteindre la pression attendue augmente progressivement.
Le modèle relève cet écart et présente les cycles concernés, la qualité des données et les changements connus. Il propose une investigation, pas un arrêt automatique ni une certitude sur la pièce défectueuse.
Le technicien consulte alors la tendance et l’historique. Si une opération récente a touché le circuit, un contrôle d’étanchéité prévu par la procédure peut être plus pertinent qu’un remplacement immédiat de pompe.
La décision reste collective.
Production et maintenance examinent la prochaine fenêtre disponible, les précautions d’intervention et les conditions de requalification. Si une pièce doit être remplacée, son délai réel d’approvisionnement entre dans l’arbitrage, sans être confondu avec une estimation de durée de vie du composant.
Pour certaines implantations africaines, l’accès au support constructeur ou la liaison avec un service hébergé peuvent être contraints ; ailleurs, ces ressources sont disponibles localement. Il faut vérifier la situation du site plutôt que déduire son architecture de sa géographie.
Dans cet exemple, une acquisition locale avec stockage tampon permettrait de conserver les mesures pendant une coupure de liaison. Les protections de l’équipement resteraient autonomes, et une donnée trop ancienne serait explicitement signalée comme telle.
5. Évaluer les décisions avant de généraliser
Un pilote ne se juge pas au nombre d’anomalies affichées. Il se juge à la pertinence des investigations qu’il rend possibles.
Je retiendrais d’abord trois critères : le délai réellement exploitable avant une dérive confirmée, la fréquence des alertes inutiles et la capacité des équipes à comprendre chaque notification. Leur définition doit être fixée avec maintenance et production avant l’essai.
Commencer en observation
Le modèle fonctionne d’abord sans modifier les décisions opérationnelles. Ses indications sont confrontées aux constats techniques, en conservant aussi les alertes infirmées et les événements non détectés.
La séparation entre données d’apprentissage et données d’évaluation doit respecter la chronologie. Sinon, le système risque de paraître performant parce qu’il a indirectement appris des informations issues de la période testée.
Attention aux périodes sans panne. Elles permettent d’examiner la stabilité des alertes, mais ne démontrent pas, à elles seules, une capacité à anticiper une défaillance rare.
Prévoir le droit de suspendre
Une évolution de recette, un changement de pompe ou une mise à jour de l’équipement peut invalider les références précédentes. Le système doit alors signaler cette rupture, permettre une réévaluation et, si nécessaire, suspendre ses recommandations.
Les versions du modèle et des paramètres doivent rester traçables. Un retour à la version précédente doit aussi être prévu.
Cette gouvernance protège la crédibilité du projet autant que la continuité de production. Une prédiction incompréhensible ne devient pas fiable parce qu’elle apparaît dans un tableau de bord élégant.
6. De la GMAO à une aide à la décision maîtrisée
La gestion de maintenance assistée par ordinateur (GMAO) organise les interventions, les équipements, les stocks et les historiques. Ce socle reste indispensable pour savoir ce qui a été fait sur le groupe de pompage.
Mais enregistrer un remplacement ne suffit pas à expliquer la dérive qui l’a précédé. Même lorsque certaines GMAO intègrent des fonctions analytiques, leur présence ne garantit ni la contextualisation des signaux ni la qualité du raisonnement technique.
Un LMAI®, système logiciel de maintenance intégrant l’intelligence artificielle, vise à compléter ce socle par le diagnostic assisté, l’anticipation et l’aide à la décision. La distinction GMAO vs LMAI® se comprend ici très concrètement : passer d’un historique d’actions à une interprétation argumentée des écarts observés.
Avec TENGENN LMAI®, solution que je porte, je propose de travailler cette continuité entre données machine, connaissances de maintenance et décision humaine. Les interfaces disponibles, les exigences de sécurité et les fonctions nécessaires doivent être validées avant de promettre une intégration dans la fab.
Mes sept années d’expérience dans différents environnements industriels nourrissent une conviction : la technologie doit s’adapter au travail réel des équipes. Digitaliser une procédure confuse ne la rend pas plus sûre.
Pour ce problème précis, je peux accompagner le diagnostic des données et du circuit de décision, puis le cadrage d’un pilote sécurisé avec les responsables maintenance, DSI et RSSI. L’étape suivante serait de définir ensemble les règles d’investigation et de validation, plutôt que multiplier les alertes sans responsable désigné.
7. Questions fréquentes
Peut-on démarrer sans historique de pannes suffisant ?
Oui, avec un objectif limité de détection d’anomalies sur des conditions comparables. Il faut cependant disposer d’un fonctionnement de référence exploitable et éviter toute promesse de prédiction fiable de durée de vie sans validation adaptée.
Le traitement doit-il obligatoirement être dans le cloud ?
Non. Un traitement local ou hybride peut être préférable selon la confidentialité des données, la connectivité et les ressources du site ; son exploitation, ses mises à jour et sa surveillance doivent alors être organisées.
L’IA peut-elle déclencher seule l’arrêt de l’équipement ?
Ce n’est pas l’objectif du pilote décrit ici. Les protections constructeur restent distinctes, et toute évolution vers une action automatique exigerait une analyse spécifique des risques, une validation technique et les autorisations appropriées.
8. Une première décision utile vaut mieux qu’un déploiement large
Pour une fab optique / semi-conducteurs, le bon point de départ n’est pas une collecte généralisée. C’est un sous-ensemble identifié, une dérive observable et une équipe capable de vérifier ce que le modèle avance.
La maintenance apporte le raisonnement technique ; la DSI et le RSSI garantissent un cadre d’exploitation maîtrisé. Sans cette articulation, la prédiction risque de rester une notification supplémentaire.
Vous cherchez à distinguer une dérive réelle du pompage d’un simple changement de cycle, sans ouvrir un accès incontrôlé à vos équipements ? Contactez-moi directement sur mon profil LinkedIn, Eries Emmanuel Dianou : nous pourrons examiner vos données disponibles et cadrer un premier diagnostic adapté à votre fab.
Poursuivre l’échange
Une question sur votre organisation maintenance ou votre transformation industrielle ? Échangez avec Eries Emmanuel Dianou.
Visiter TENGENN